Blog
CRM-Datenstandort in der EU — wo Ihre Kundendaten liegen und wer darauf zugreifen kann.
„Hosting in Europa“ steht heute auf fast jeder Anbieterseite. Für die Frage, wer im Ernstfall Zugriff auf Ihre Kundendaten hat, ist das aber nur die halbe Antwort. Die andere Hälfte steckt im Firmensitz des Anbieters und in seinen Verträgen.
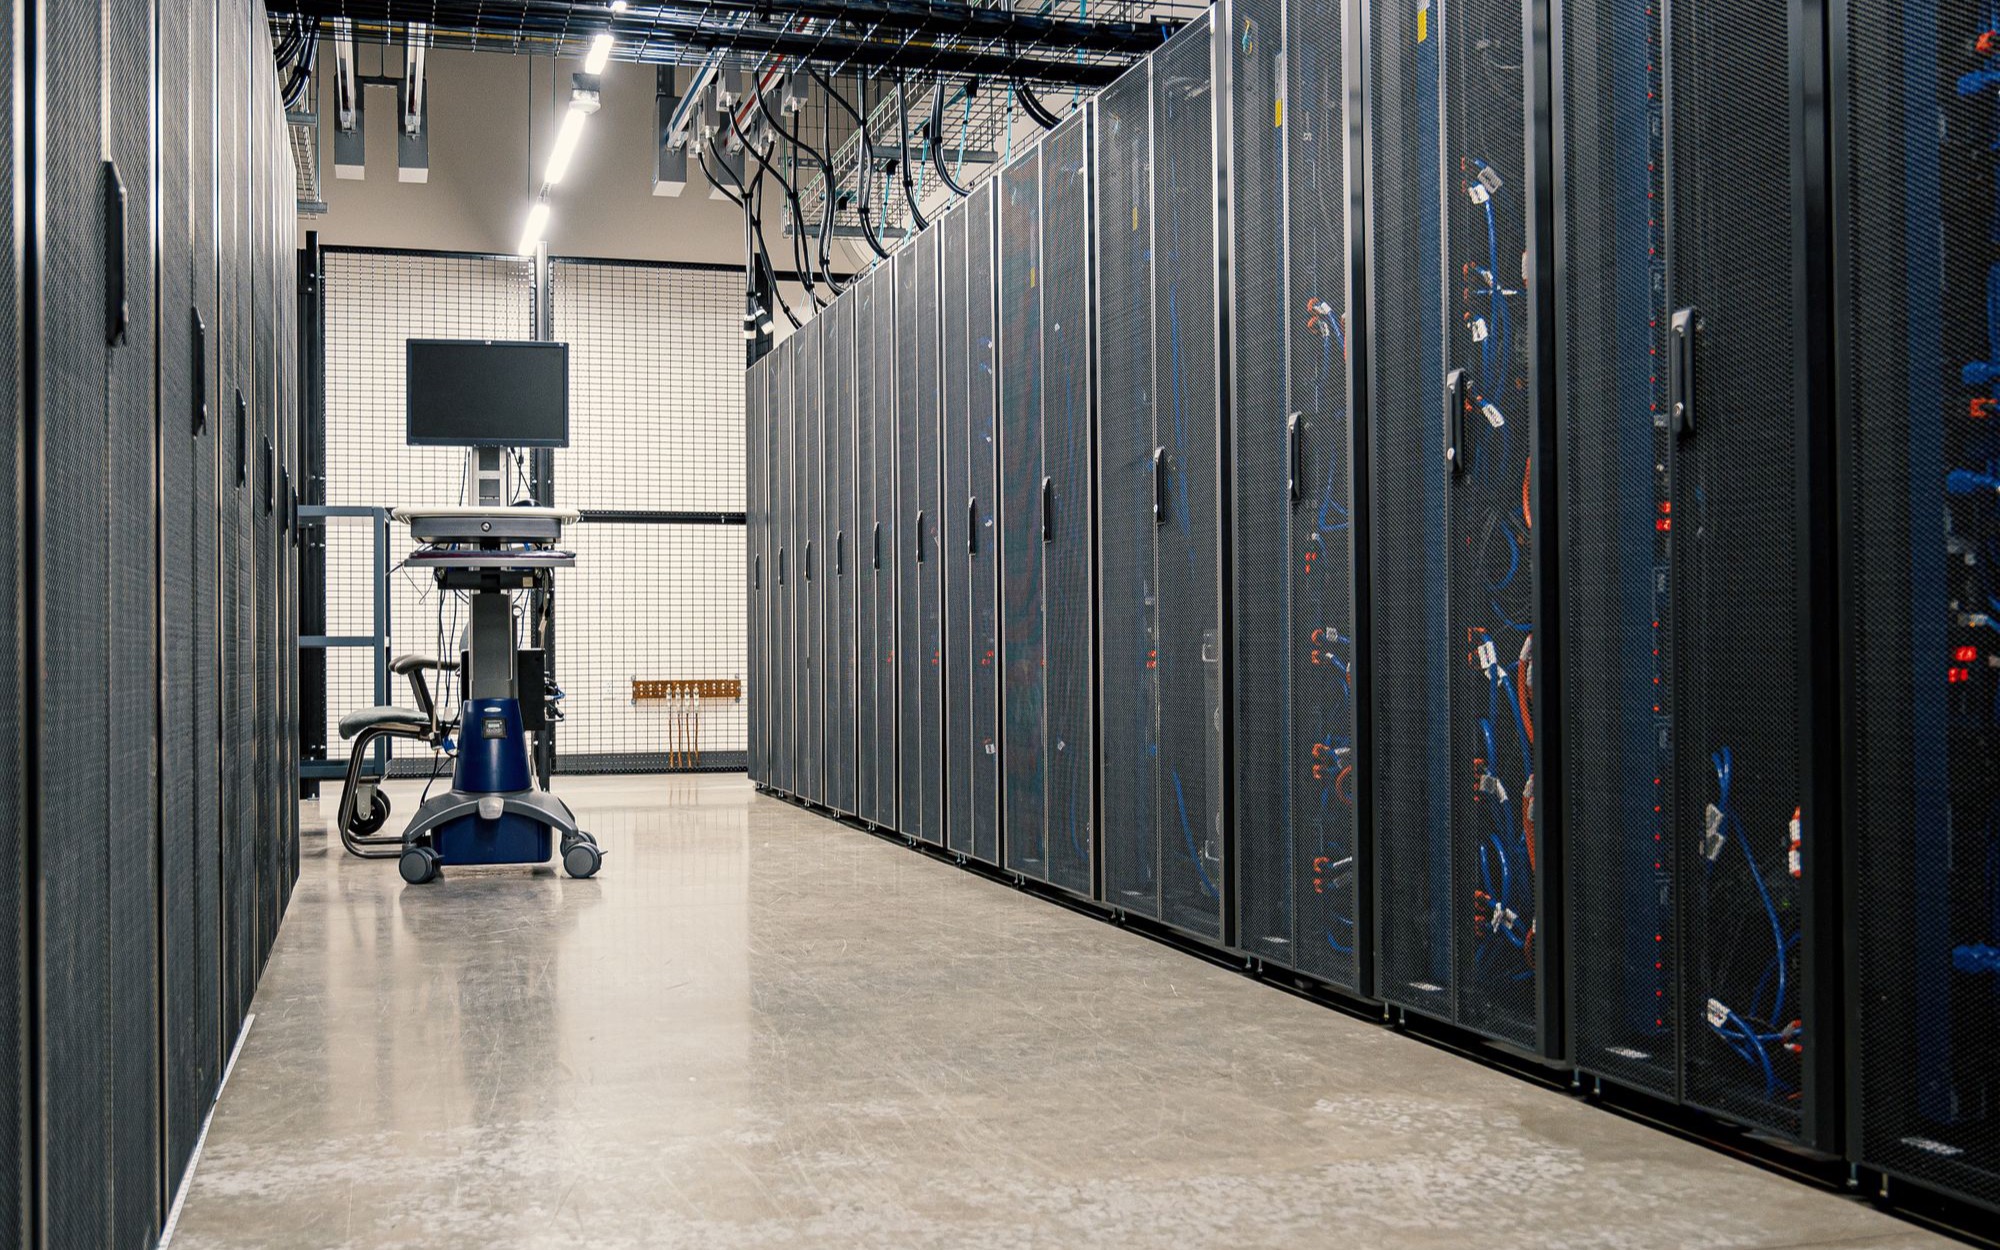
Der Datenstandort eines CRM ist der Ort, an dem Ihre Kundendaten gespeichert und verarbeitet werden — einschließlich Sicherungskopien, Supportzugriffen und eingesetzter Unterauftragnehmer. Für einen CRM-Datenstandort in der EU zählen deshalb drei Fragen: Wo steht das Rechenzentrum? Welchem Recht unterliegt der Anbieter? Und wer kann außer Ihnen noch auf die Daten zugreifen?
Warum der CRM-Datenstandort in der EU so wichtig ist
In kaum einem anderen System liegen so viele personenbezogene Daten wie im CRM: Namen, Telefonnummern, E-Mail-Verläufe, Gesprächsnotizen, Angebote, Zahlungsverhalten. Bei manchen Branchen kommen sensible Angaben dazu — im Gesundheitswesen, bei Versicherungsmaklern oder in der Personalberatung.
Für diese Daten sind Sie als Unternehmen nach der DSGVO verantwortlich, auch wenn sie bei einem Dienstleister liegen. Sie müssen wissen, wo sie gespeichert werden, und Sie müssen Ihren Kunden darüber Auskunft geben können.
Rechenzentrum in der EU ist nicht dasselbe wie EU-Anbieter
Viele große Softwareanbieter haben ihren Sitz in den USA und betreiben gleichzeitig Rechenzentren in Europa. Die Daten liegen dann physisch etwa in Frankfurt, Amsterdam oder Dublin. Rechtlich bleibt der Anbieter aber ein US-Unternehmen.
Das ist relevant, weil US-Recht Behörden unter bestimmten Voraussetzungen erlaubt, von US-Unternehmen die Herausgabe von Daten zu verlangen — unabhängig davon, wo diese gespeichert sind. Das bekannteste Gesetz dazu ist der CLOUD Act aus dem Jahr 2018. Ein europäisches Rechenzentrum allein schützt also nicht vor jedem Zugriff aus einem Drittland.
Die Datenübermittlung in die USA ist seit Jahren rechtlich umstritten. Zwei frühere Abkommen zwischen EU und USA wurden vom Europäischen Gerichtshof gekippt, seit 2023 gilt ein neuer Angemessenheitsbeschluss. Ob er dauerhaft Bestand hat, ist offen. Für ein System, das Sie über viele Jahre nutzen, ist das ein Unsicherheitsfaktor, den Sie bewusst einordnen sollten.
Das heißt nicht, dass US-Anbieter grundsätzlich ausscheiden. Auch Lösungen wie Dynamics 365 werden in Europa datenschutzkonform eingesetzt, mit entsprechenden Verträgen und Zusatzmaßnahmen. Es heißt nur: Die Frage nach dem Datenstandort endet nicht beim Rechenzentrum.
Die versteckten Datenflüsse
Selbst wenn Hauptsystem und Anbieter in der EU sitzen, können Daten an anderen Stellen das Gebiet verlassen:
Unterauftragnehmer. E-Mail-Versand, SMS, Telefonie, Übersetzung oder KI-Funktionen werden oft von Drittanbietern erbracht. Jeder davon hat einen eigenen Standort.
Support-Zugriffe. Wenn der Kundendienst des Anbieters rund um die Uhr erreichbar ist, sitzt ein Teil davon möglicherweise außerhalb der EU — mit Zugriff auf Ihre Daten.
Sicherungskopien. Backups liegen nicht immer im selben Land wie das Hauptsystem.
Integrationen. Jede angebundene App, jedes Plugin kann Daten an einen weiteren Anbieter übertragen.
Diese Datenflüsse stehen in der Liste der Unterauftragsverarbeiter, die Ihnen jeder seriöse Anbieter zur Verfügung stellt. Lesen Sie sie.
Zehn Fragen an Ihren CRM-Anbieter
- In welchem Land sitzt das Unternehmen, das Ihr Vertragspartner ist?
- Gehört es zu einem Konzern mit Sitz außerhalb der EU?
- In welchen Rechenzentren liegen die Daten, und in welchem Land?
- Wo liegen die Sicherungskopien, und wie lange werden sie aufbewahrt?
- Welche Unterauftragnehmer gibt es, und wo sitzen sie?
- Von wo aus greift der Support auf Kundendaten zu, und unter welchen Bedingungen?
- Wie werden Sie informiert, wenn sich Unterauftragnehmer ändern?
- Welche Zertifizierungen hat das Rechenzentrum, etwa ISO/IEC 27001?
- Gibt es einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO?
- Wie bekommen Sie Ihre Daten bei einem Anbieterwechsel vollständig zurück?
Die Antworten auf diese Fragen sagen mehr über den tatsächlichen Datenstandort als jede Aussage auf der Startseite.
Den Datenstandort im eigenen Unternehmen dokumentieren
Die DSGVO verlangt ein Verzeichnis der Verarbeitungstätigkeiten. Für das CRM sollte darin stehen, welche Daten verarbeitet werden, wo sie gespeichert sind, welche Unterauftragnehmer beteiligt sind und ob Daten in Drittländer übermittelt werden. Wer die Fragen an den Anbieter einmal sauber beantwortet hat, kann diese Angaben direkt übernehmen.
Halten Sie außerdem fest, welche Zusatzprogramme angebunden sind. Ein Plugin, das ein Mitarbeiter vor zwei Jahren eingerichtet hat, ist oft der Datenfluss, an den später niemand mehr denkt.
Was ein EU-Datenstandort praktisch bringt
Klare Rechtslage. Wenn Anbieter, Rechenzentrum und Unterauftragnehmer in der EU sitzen, gilt durchgehend europäisches Recht. Zusätzliche Prüfungen für Drittlandübermittlungen entfallen.
Einfachere Auskunft. Kunden, Auditoren oder Ausschreibungen fragen zunehmend nach dem Speicherort. Eine kurze, eindeutige Antwort spart Aufwand.
Planungssicherheit. Ändert sich die Rechtslage für Datenübermittlungen in die USA, betrifft Sie das nicht unmittelbar.
Wettbewerbsvorteil. In öffentlichen Ausschreibungen, im Gesundheitswesen oder bei sicherheitsbewussten Kunden ist ein klarer EU-Standort oft eine Voraussetzung.
Wo die Daten bei 1Tool liegen
1Tool wird von der Körbler GmbH in Graz entwickelt und betrieben. Laut der Datenschutz-FAQ stehen die Server in zwei Rechenzentren in Österreich, in Oberösterreich und Wien; das Rechenzentrum ist nach ISO/IEC 27001 zertifiziert. Datensicherungen werden täglich erstellt und sechs Wochen aufbewahrt. Mitarbeiter greifen nur auf Kundendaten zu, wenn eine Supportanfrage vorliegt, der Zugriff für den Betrieb nötig ist oder eine gesetzliche Pflicht besteht. Was die CRM-Software darüber hinaus abdeckt, lässt sich dort nachlesen; Rollen und Berechtigungen regeln, wer im Unternehmen welche Daten sieht. Wer bestehende Programme anbinden möchte, findet die Möglichkeiten unter Integrationen — auch dort gilt: Jede Anbindung ist ein eigener Datenfluss und sollte geprüft werden.
Häufige Fragen
Reicht ein Rechenzentrum in Deutschland oder Österreich für DSGVO-Konformität?
Nicht allein. Entscheidend ist auch, wer der Anbieter ist, wo Unterauftragnehmer sitzen und ob ein Auftragsverarbeitungsvertrag besteht. Der Speicherort ist eine Voraussetzung, nicht die ganze Antwort.
Darf ich ein CRM eines US-Anbieters nutzen?
Grundsätzlich ja, mit passenden Verträgen und einer Bewertung der Übermittlung. Der Aufwand ist höher, und die Rechtslage hat sich in der Vergangenheit mehrfach geändert.
Wo finde ich die Unterauftragsverarbeiter meines Anbieters?
In der Regel im Anhang zum Auftragsverarbeitungsvertrag oder auf einer eigenen Seite des Anbieters. Fragen Sie danach, wenn Sie sie nicht finden.
Was passiert mit meinen Daten, wenn ich den Anbieter wechsle?
Das sollte vorab im Vertrag geregelt sein: in welchem Format Sie die Daten erhalten und wann der Anbieter sie löscht.
Wer ein CRM mit Anbieter und Rechenzentrum in Österreich sucht, kann sich 1Tool in einer Demo zeigen lassen.